Ложное платёжное поручение может стоить компании десятков миллионов долларов. Звонок из «поддержки» способен открыть внутренние инструменты. А иногда сотрудник вводит пароль на поддельной странице, но атакующий всё равно остаётся без доступа. Во всех этих историях есть социальная инженерия, а результат заметно различается.
Разберём случаи Ubiquiti, Twitter, Caesars, ПИР-банка и Cloudflare. Отдельно посмотрим на историю БЖФ, где опубликованные подробности оспорил сам банк.
Что произошло в каждом случае
| Организация | Когда | Как использовали человека | Что известно о результате |
|---|---|---|---|
| Ubiquiti | 2015 год | Отправляли ложные запросы финансовому отделу | Компания сообщила о переводах на $46,7 млн |
| Июль 2020 года | Звонили под видом поддержки и направляли на ложный вход в VPN | Получили доступ к внутренним инструментам и аккаунтам | |
| Caesars Entertainment | Сентябрь 2023 года | Атаковали внешнего поставщика ИТ-поддержки | Получили копию данных программы лояльности |
| ПИР-банк | Июль 2018 года | Вероятным началом названо фишинговое письмо | Банк подтвердил атаку; СМИ сообщили о выводе более 58 млн рублей |
| Cloudflare | Июль 2022 года | Отправляли SMS с поддельной страницей входа | Трое ввели данные, но системы компании не были скомпрометированы |
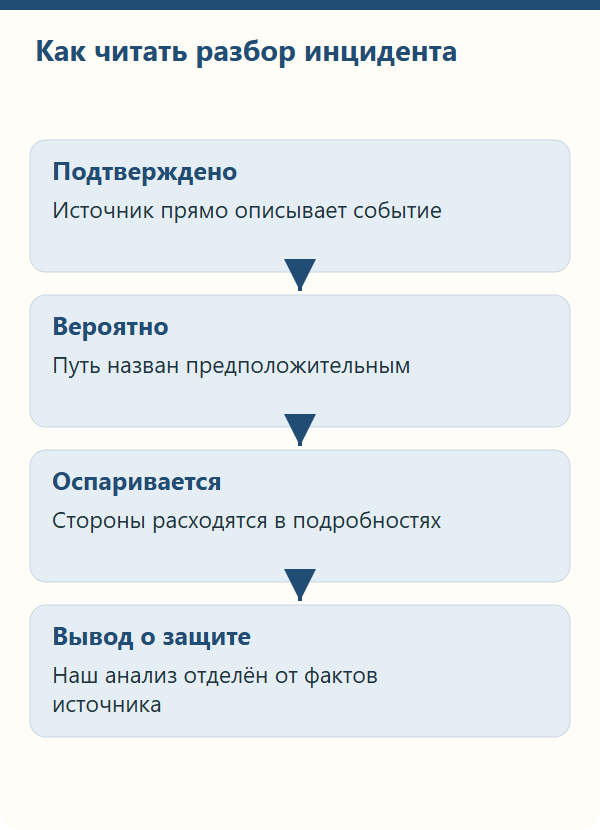
Эти результаты нельзя складывать в одну цифру ущерба. Переведённые деньги, число аккаунтов и копия базы описывают разные последствия. Кроме того, часть сведений появилась ещё во время расследований.
Ubiquiti и чужие платёжные поручения
В августе 2015 года Ubiquiti раскрыла для SEC мошенничество, обнаруженное 5 июня. Внешние лица выдавали себя за сотрудников и направляли финансовому подразделению ложные запросы. Со счетов дочерней компании в Гонконге перевели $46,7 млн на зарубежные счета третьих лиц. На момент раскрытия вернули $8,1 млн.
В том же документе компания указала, что внутреннее расследование не выявило проникновения в системы или доступа к корпоративной информации. Поэтому по этому случаю подтверждены подмена личности и ложные распоряжения, а взлом почты и технические детали доставки остаются за пределами раскрытого описания.
Деньги ушли через финансовый процесс. Проверить необычное поручение и полномочия распорядителя нужно было до перевода. Даже если письмо прошло почтовый фильтр, решение о платеже остаётся отдельной операцией.
При обсуждении случая с финансовым подразделением стоит выяснить, какие распоряжения можно выполнять по письму и кто согласовывает необычный платёж. Контакт для подтверждения должен быть известен заранее, чтобы его не пришлось брать из спорного поручения.
Twitter и помощь с VPN
14–15 июля 2020 года атакующие звонили сотрудникам Twitter от имени поддержки. Они ссылались на проблемы с VPN и направляли людей на поддельную страницу. По отчёту Департамента финансовых услуг штата Нью-Йорк, часть сотрудников передала данные и подтвердила запросы MFA. Дальше злоумышленники развивали доступ внутри компании.
Регулятор сообщил о 130 скомпрометированных аккаунтах пользователей. В 45 из них опубликовали сообщения. Речь идёт именно об аккаунтах пользователей Twitter. По этим числам нельзя определить, скольким сотрудникам звонили.
Здесь настоящее уведомление MFA оказалось частью ложной ситуации. Человек видел привычное подтверждение, а причину его появления объяснял собеседник. Для входа этого оказалось достаточно.
Сотруднику нужен способ проверить обращение настоящей поддержки через известный канал и зарегистрированную заявку. Знания внутреннего названия VPN для этого недостаточно, поскольку его мог заранее узнать и атакующий.
Caesars и внешний подрядчик
В форме 8-K за сентябрь 2023 года Caesars Entertainment сообщила о социальной инженерии против внешнего поставщика ИТ-поддержки. Компания установила 7 сентября, что посторонний получил копию данных, включая базу программы лояльности. Она содержала номера водительских удостоверений и/или социального страхования значительной части участников.
Сам документ не даёт полной записи разговора и последовательности восстановления доступа. Поэтому подробный сценарий сброса MFA по одному звонку был бы уже реконструкцией. Подтверждённого описания достаточно, чтобы увидеть проблему доверия к внешней поддержке.
Подрядчик, способный управлять доступом, участвует в защите компании наравне с внутренней службой. Его правила проверки личности, права и журналирование заслуживают тех же вопросов. Договор с известным поставщиком не предотвращает ошибку оператора.
При проверке таких отношений полезно пройти весь путь восстановления аккаунта. Кто обращается, какие сведения проверяют, кто разрешает изменение и как владелец узнаёт о новой операции.
ПИР-банк и вероятное фишинговое письмо
«Коммерсантъ» 6 июля 2018 года сообщил о выводе более 58 млн рублей с корреспондентского счёта ПИР-банка. Председатель правления подтвердила атаку, но окончательную сумму тогда не называла. Фишинговое письмо она описала как наиболее вероятный путь проникновения. Банк России подтвердил атаку и сообщил, что анализ продолжается.
Получается два уровня известного. Атака подтверждена, первоначальный фишинговый вектор на тот момент остаётся вероятным. Повторение версии в нескольких пересказах не превращает её в итог расследования. Сумма из публикации также относится к раннему сообщению СМИ.
Для собственной проверки можно проследить путь от рабочего места к платёжной операции, выяснив доступные права и порядок согласования. Однако по этой публикации нельзя установить, какие именно ограничения отсутствовали в банке, поэтому такой разбор остаётся вопросом к своей организации.
Cloudflare и три введённых пароля
20 июля 2022 года сотрудникам Cloudflare пришли SMS с поддельной страницей входа через Okta, на которой трое ввели учётные данные. По опубликованному 9 августа разбору компании, компрометации её систем не произошло, поскольку обязательные аппаратные ключи не позволили завершить вход через подмену.
В этом случае ошибку при вводе данных остановил следующий уровень защиты. Поэтому при обсуждении инцидента стоит выяснить, что ограничивает доступ после первого опасного действия сотрудника.
При этом ключ решал конкретную задачу входа. Для ложного поручения на перевод, передачи документа или управления уже открытой сессией потребуются другие меры. Но требовать от людей безошибочности там, где можно ограничить последствия технически, явно не лучший план.
БЖФ и разошедшиеся версии
3 октября 2018 года «Коммерсантъ» сообщил о хищении примерно $100 тысяч у Банка жилищного финансирования. Газета описала фишинговое письмо от имени Альфа-банка и вывод через шлюзы платёжных систем, связав эпизод с группировкой Cobalt.
В тот же день Банк жилищного финансирования опубликовал опровержение. Он признал другой инцидент с несанкционированным доступом в апреле 2018 года, но оспорил фишинговую цепочку, сумму и атрибуцию из публикации. Также банк сообщил об участии Group-IB в расследовании.
Оставлять такую историю среди бесспорно подтверждённых фишинговых атак было бы неправильно. Есть первоначальная публикация и возражение организации. Полного независимого отчёта, который разрешил бы все разногласия, эти два источника не заменяют.
Как использовать эти случаи на обучении
Начать можно с просьбы, которую получил человек. Помочь с VPN, выполнить платёж, восстановить доступ. Все три задачи выглядят рабочими. Именно поэтому призыва «ищите странное письмо» для защиты мало.
Затем полезно найти действие, после которого положение изменилось. Отправили деньги, подтвердили вход, предоставили права. В Cloudflare после ввода пароля оставался ещё аппаратный фактор, и дальнейший доступ остановился.
Для обсуждения достаточно четырёх вопросов.
- Чего добивался атакующий от сотрудника?
- Какие подробности подтверждены, а какие остались версией?
- Где можно было проверить просьбу независимо?
- Что могло ограничить последствия первой ошибки?
Последний вопрос относится к нашему анализу, если само расследование не дало ответа. Рабочие проверки собраны в памятке по защите, а упражнения для сотрудников в программе обучения.