Совет проверять отправителя мало помогает, когда письмо приходит из настоящей захваченной почты поставщика. А требование никому не доверять плохо сочетается с работой, в которой приходится помогать клиентам и выполнять поручения, поэтому сотруднику нужны понятные правила проверки конкретных операций.
Разберём, как проверять запросы на деньги и доступ, что должна подготовить компания и куда обращаться, если опасное действие уже выполнено.
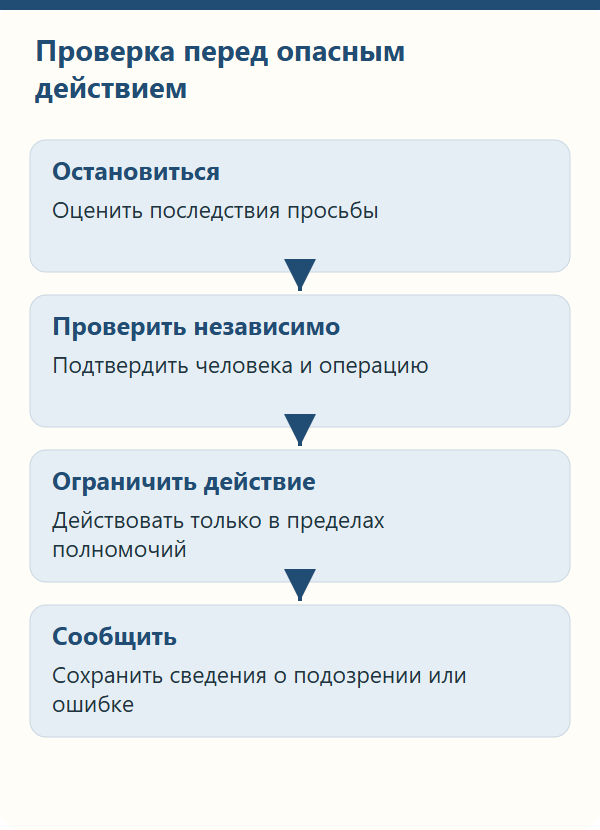
Сначала остановить действие
При неожиданной просьбе полезно сразу понять, что изменится после её выполнения. Обычное уведомление можно прочитать и закрыть. Код входа, новый счёт для оплаты и разрешение на подключение имеют последствия, с которыми лучше разобраться заранее.
Если неожиданная просьба затрагивает деньги или доступ, сначала стоит остановить операцию, а затем выполнить несколько проверок.
- Приостановить операцию, даже если собеседник торопит.
- Найти контакт в сохранённом справочнике, известном приложении или корпоративном портале.
- Подтвердить конкретную просьбу и полномочия человека.
- При подозрении сообщить в ИБ и сохранить сообщение.
Дополнительный звонок сам по себе ничего не проверяет. Если номер продиктовал прежний собеседник, Вы снова попадаете к выбранному им человеку. Ответ в той же захваченной переписке также останется у атакующего.
Что проверять в обычных рабочих ситуациях
| Просьба | Что может выглядеть убедительно | Как проверить |
|---|---|---|
| Поменять счёт поставщика | Настоящий договор и знакомая подпись | Подтвердить изменение по сохранённому контакту |
| Сообщить пароль или код | Представление «службой безопасности» | Проверить обращение в известном сервисе, секрет не передавать |
| Подтвердить вход | Подлинное уведомление приложения | Установить, кто начал вход и с какой целью |
| Установить удалённую поддержку | Известная программа | Проверить заявку и специалиста |
| Отправить документ | Имя и фото руководителя | Подтвердить поручение по рабочему контакту |
| Подключить найденную флешку | Маркировка «бухгалтерия» | Передать на проверку ответственному сотруднику |
Ситуации здесь учебные. В компании у каждого такого действия должен быть понятный рабочий маршрут. Иначе сотруднику придётся самостоятельно угадывать, что считается достаточной проверкой.
Что подготовить компании
Платежи
Согласование суммы и изменение реквизитов стоит разделить. Поставщик может быть настоящим, задолженность реальной, а счёт в последнем письме чужим. Поэтому подтверждается именно изменение платёжных данных.
Контакт для проверки нужно знать до получения спорного письма. Если финансовый сотрудник берёт номер из нового счёта, атакующий получает возможность подтвердить собственную подмену.
Процедуру полезно проверить в неудобных условиях. Руководитель уехал, рабочий день заканчивается, поставщик обещает остановить отгрузку. Именно тогда выясняется, есть ли назначенный заместитель и можно ли быстро найти подтверждение. Исключение из правила не должно зависеть от настойчивости звонящего.
Восстановление доступа
Поддержка может сбросить пароль, сменить телефон и зарегистрировать новый способ входа. Эти права делают её особенно интересной целью.
Нужна заранее определённая проверка личности. Ответы на вопросы из утечки для неё плохо подходят. Знание даты рождения или фамилии руководителя доказывает только наличие этих сведений у собеседника.
После изменения доступа владельцу полезно отправить уведомление через прежний зарегистрированный канал. Это даст шанс заметить чужую операцию. Заодно стоит проверить, сможет ли он сообщить о проблеме, если рабочая почта уже недоступна.
Удалённая помощь
Сотруднику следует объяснить, где находится настоящая поддержка и как выглядит её работа. Сессия относится к конкретной заявке, специалисту и задаче. По окончании подключение завершается.
Название программы здесь мало о чём говорит. Через легитимное средство удалённого управления можно работать в уже открытых приложениях пользователя. Поэтому проверка человека нужна до подключения.
Сообщение об ошибке
Если сотрудник уже ввёл пароль, поздно выяснять, достоин ли он наказания. Сначала нужно ограничить доступ. Страх последствий часто мешает рассказать о происшествии вовремя.
Контакт ИБ должен быть известен и доступен. Форма, открывающаяся только из заблокированного аккаунта, для такого случая не годится. Полезно заранее отработать обращение с другого устройства или по телефону.
Техническая защита
MFA добавляет подтверждение к паролю, но способы подтверждения различаются. Одноразовый код можно передать на поддельной странице. Push-запрос можно одобрить по инструкции мошенника.
CISA рекомендует переходить на устойчивую к фишингу аутентификацию, включая FIDO/WebAuthn. В ней подтверждение связано с настоящим сервисом, что мешает переслать его через подставную страницу.
При этом остаются восстановление доступа, уже открытые сессии и сами рабочие операции. Аппаратный ключ не проверит, действительно ли поставщик сменил расчётный счёт. Для каждого из этих участков нужны свои ограничения.
| Мера | Где помогает | Что остаётся проверить |
|---|---|---|
| Минимальные права | Ограничивают возможности захваченного аккаунта | Какие действия доступны обычному сотруднику |
| Защита рабочих станций и анализ файлов | Помогают обнаружить опасную программу | Что скачано и запускалось ли оно |
| Контроль удалённой помощи | Уменьшает число неожиданных подключений | Заявку, специалиста и окончание сессии |
| Журналы входов и изменений | Помогают найти постороннюю активность | Сессии, новые факторы и выданные разрешения |
| Резервное копирование | Помогает восстановить данные | Работает ли восстановление на практике |
SPF, DKIM и DMARC полезны для проверки почтового домена. Они не устанавливают намерения отправителя и не исключают письмо из захваченной почты. Менеджер паролей помогает заметить чужой сайт, когда не предлагает сохранённый пароль. Но перевод по ложным реквизитам проходит совсем в другом процессе.
Если ссылка уже открыта
После перехода нужно выяснить, ограничилось ли всё открытием страницы или пользователь также скачал файл, запустил программу либо выдал разрешения. От выполненных действий зависит дальнейшая проверка.
Сообщите адрес, время, название файла и выполненные шаги. Сохраните письмо и переписку. Удаление следов ради того, чтобы всё выглядело нормально, затруднит проверку.
Если работает неизвестная программа или открыта удалённая сессия, свяжитесь с ИБ через другой известный канал. Дальнейшие действия с устройством должны учитывать план реагирования компании и необходимость сохранить сведения о происшествии.
Если передан пароль или код
Обратитесь в настоящую поддержку и ограничьте чужой доступ. Одна смена пароля может оставить активную сессию или зарегистрированный атакующим фактор входа. Проверять приходится также разрешения сторонних приложений и изменения настроек аккаунта.
Здесь пригодится точное описание разговора. Какой код передали, в каком приложении он появился, что просил подтвердить собеседник. Продолжать исправление с прежним «специалистом» опасно, даже если он теперь обещает устранить проблему.
Если отправлены деньги
Сразу свяжитесь с банком по известному номеру и ответственными за платёж. Передайте время, сумму и реквизиты операции. Возможность остановить перевод зависит от обстоятельств, поэтому время имеет значение.
С поставщиком нужно связаться независимо от подозрительной переписки. Иначе подтверждать подмену опять будет тот же человек, который её организовал.
Как проверить собственные процедуры
Попросите финансовый отдел показать, где сохраняется подтверждение смены реквизитов. Поддержку попросите объяснить, как восстанавливают доступ при утрате телефона. Сотруднику предложите найти контакт ИБ без входа в рабочую почту.
Такие простые задания быстро показывают, где правило существует только в документе. После исправлений их можно повторить и сравнить результат.
Для регулярной работы подойдёт программа обучения сотрудников. А обсудить последствия помогают реальные случаи социальной инженерии, в которых можно проследить путь от просьбы к деньгам или доступу.