Сотрудник может без ошибок объяснить, что такое фишинг, а через час выполнить ложное поручение в рабочем чате. Название атаки он знает, а вот что делать со срочной просьбой от «руководителя», в компании так и не объяснили.
На обучении стоит отрабатывать действия, которые понадобятся в такой ситуации, например подтверждение новых реквизитов, обращение в настоящую поддержку или сообщение об уже переданном коде. Ниже приведена программа, в которой эти навыки можно проверить на рабочих задачах.
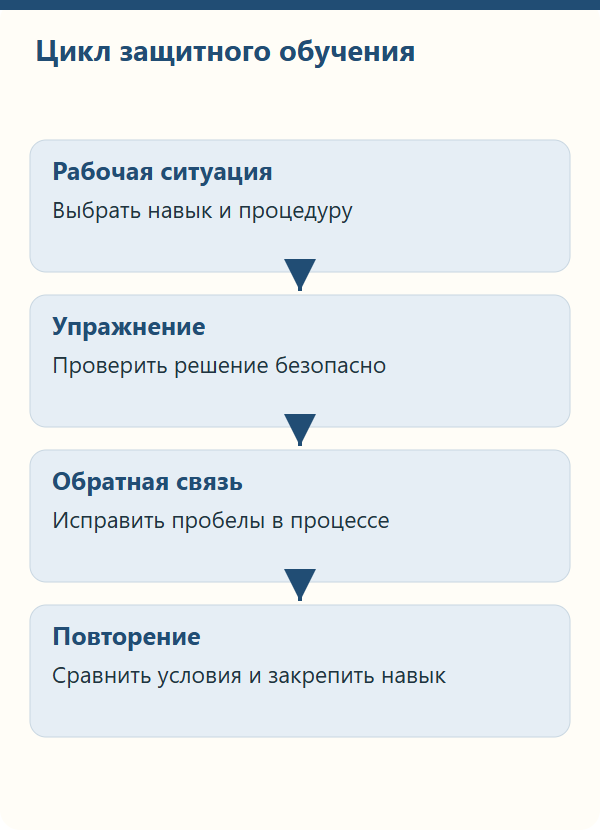
Сначала выбрать рабочие ситуации
У бухгалтерии и поддержки разные возможности для ошибки. Финансовый сотрудник может отправить деньги на подменённый счёт, а оператор поддержки восстановить доступ постороннему, поэтому общая презентация про вредные ссылки не охватит главные решения обеих групп.
Для каждой группы выберите несколько существенных операций и выясните, какой порядок проверки уже действует в компании. Если этот порядок нигде не определён, сначала придётся договориться о нём, иначе сотрудники будут учиться выполнять процедуру, которой не существует.
| Кого обучаем | Что разбираем | Что участник должен сделать |
|---|---|---|
| Всех сотрудников | Неожиданный вход, документ или сообщение | Открыть сервис самостоятельно и найти контакт для сообщения |
| Финансы и закупки | Смену реквизитов и срочный платёж | Подтвердить изменение через известного представителя |
| Поддержку | Восстановление аккаунта и смену факторов | Проверить личность по действующей процедуре |
| Руководителей и помощников | Поручения в чатах и отправку документов | Подтвердить запрос и права получателя |
| HR | Резюме, анкеты, внешние архивы | Использовать предусмотренный канал и проверку файлов |
Просьба «обратитесь в ИТ» имеет смысл, только если сотрудник знает, где находится это ИТ. Найти поддержку без подсказки преподавателя полезно уже на первом занятии.
Программа на четыре недели
Для примера распределим занятия на месяц. Период можно сократить или увеличить под нагрузку компании. Внутри каждого этапа нужны объяснение, упражнение и разбор результата.
| Когда | Тема | Упражнение | Что наблюдаем |
|---|---|---|---|
| Первая неделя | Опасные рабочие просьбы | Разбор нескольких сообщений | Участник понимает, что предлагают изменить |
| Вторая неделя | Деньги и документы | Учебная смена счёта поставщика | Изменение подтверждают по независимому контакту |
| Третья неделя | Поддержка и доступ | Обсуждение восстановления аккаунта | Находят заявку и выполняют проверку личности |
| Четвёртая неделя | Ошибка уже случилась | Обращение после учебной передачи данных | Сохраняют сообщение и сообщают время и действия |
На первой встрече достаточно нескольких понятных сюжетов, позволяющих обсудить действие получателя и его последствия. Подробный перечень терминов можно оставить в справочнике методов, чтобы участникам не приходилось запоминать классификацию одновременно с новой процедурой.
Для второй недели подготовьте аккуратное письмо со знакомым поставщиком и правдоподобным договором, убрав нарочитые ошибки. Тогда участник проверит саму смену реквизитов, а не остановится на опечатке, которой в настоящей атаке может не оказаться.
На третьей неделе команда разбирает восстановление доступа при потере телефона и отсутствии руководителя. Если в этих обстоятельствах решение оператора зависит от убедительности звонящего, сначала нужно определить порядок проверки, а затем обучать ему сотрудников.
Как проводить разбор
Предложите участнику рабочую ситуацию и попросите объяснить выбранное действие. Отказ из-за подозрительного шрифта и отказ из-за неподтверждённых реквизитов могут выглядеть одинаково, но во втором случае сотрудник понимает, какую операцию проверяет.
Затем измените одну деталь. Уберите ошибку, поменяйте имя отправителя на знакомое, перенесите просьбу из письма в мессенджер. Если решение сразу изменилось, можно обсудить, на чём оно держалось.
Полезен и настольный разбор всей процедуры. Команда по шагам проходит восстановление доступа без настоящего сброса. Так можно обнаружить устаревшие контакты, отсутствие заместителя или канал сообщения, который открывается только из уже заблокированной почты.
Такие находки нужно исправлять. Записать их как «ошибки пользователей» проще, но следующему сотруднику это никак не поможет.
Учебные рассылки и звонки
До симуляции определяют её цель, аудиторию, допустимые действия и ответственных, а также сведения, которые попадут в отчёт. Так участники проверки заранее понимают, какие результаты фиксируются и кто их увидит.
Для проверки реакции не требуется хранить настоящий пароль сотрудника. Можно зафиксировать переход к учебному действию без сбора секрета. Метод выбирают под согласованную программу и правила обращения с данными.
После упражнения объясните, на каком шаге требовалась проверка и через какой контакт её можно было выполнить. Одна надпись «попался» не поможет сотруднику правильно действовать в следующий раз.
Личные трагедии, унижение и публичные списки «самых доверчивых» для такой работы не нужны. Они скорее усложнят сообщение о настоящей ошибке.
Что измерять
Процент переходов по ссылке удобен для отчёта, но описывает далеко не всё. Один сотрудник открыл страницу и остановился перед вводом данных. Другой сообщил о письме. Третий был в отпуске и вообще его не видел.
| Показатель | Что он показывает | Что учесть при сравнении |
|---|---|---|
| Сообщения о подозрении | Знают ли сотрудники канал обращения | Сколько людей действительно видели задание |
| Время до первого сообщения | Скорость обнаружения | Время отправки и рабочие графики |
| Независимая проверка | Выполняют ли нужную процедуру | Что именно засчитывается как подтверждение |
| Переход к опасному действию | Где прекратили проверять запрос | Переход, ввод данных и выдачу прав считать отдельно |
| Повторная ошибка | Что осталось непонятным | Сложность и контекст следующих упражнений |
| Полнота обращения | Хватает ли данных для реагирования | Время, исходное сообщение и выполненные действия |
Сам процент не объясняет причину результата. Если один отдел получил случайную рекламу, а другой сообщение по текущему проекту, при сравнении нужно учитывать эту разницу.
NIST Phish Scale как раз помогает оценивать сложность распознавания письма. Руководство учитывает признаки сообщения и его соответствие работе адресата. Поэтому результаты рассылки рассматриваются вместе с условиями задания.
Если методика шкалы не использовалась, собственную анкету не следует выдавать за NIST. Для внутренней проверки можно просто описать аудиторию, сценарий, время, действия и обратную связь. Это уже позволит осмысленно сравнивать следующие занятия.
Как выбирать курс
Под названием «социальная инженерия» продают и обучение сотрудников, и подготовку пентестеров, и лекции по психологии. Посмотрите, что участник будет делать руками и как это связано с его работой.
У исполнителя стоит спросить, как он адаптирует сценарии под компанию, какие сведения собирает и что отдаёт в отчёте. Ещё один полезный вопрос касается процедур. Будет ли подрядчик отмечать их недостатки, или любая неудача заранее считается ошибкой сотрудника?
Сертификат подтверждает прохождение программы. Способность проверить конкретный платёж лучше подтверждает само упражнение.
Что делать после месяца занятий
Навык стоит возвращать в работу при изменениях. Появился новый способ входа, поменялась поддержка, закупки перешли в другой сервис. Значит, нужно снова показать, как выглядит проверка в этих условиях.
Для обсуждения пригодятся обезличенные внутренние ситуации и документированные реальные случаи. Литературу можно выбрать в подборке книг. Моя книга «Контролируемый взлом» подробнее посвящена методам и проверкам, а процедуры конкретной компании всё равно потребуется отработать на месте.