В одном списке методов социальной инженерии легко встретить фишинг, звонок из поддержки, подброшенную флешку и обещание бесплатной услуги. Разобраться в таком перечне непросто. Одни названия описывают канал связи, другие объясняют легенду, третьи говорят о том, как человек оказался в разговоре.
Разложим эти названия по смыслу и посмотрим, как они соединяются в одной атаке. Это пригодится и для обучения сотрудников, и для разбора реального инцидента.
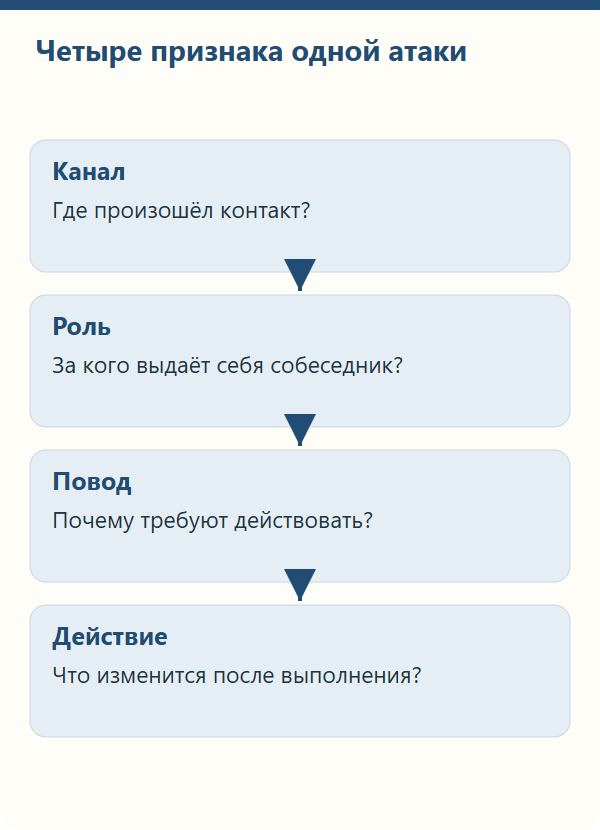
Почему методы пересекаются
Представим, что ложная поддержка звонит сотруднику и обещает починить доступ после подключения к его компьютеру. Голосовой канал, вымышленная роль и обмен помощи на доступ описывают разные части одного разговора, поэтому здесь можно назвать сразу несколько техник.
В справочнике Kaspersky тоже перечислены разные стороны обмана, включая фишинг, приманки, ложные предлоги и физические угрозы. Чтобы понять конкретную атаку, всё равно придётся уточнить, что именно произошло.
Для начала достаточно выяснить, где связались с человеком, за кого выдал себя собеседник, как объяснил просьбу и какого действия добивался. После этого английские названия перестают мешать друг другу.
Почта и сообщения
Фишинг
Под фишингом часто понимают письмо с поддельной страницей входа. На практике целей больше. Получателю предлагают открыть вложение, оплатить счёт, сменить реквизиты или разрешить приложению доступ к данным. Ссылки при этом может вообще не быть.
Массовая рассылка рассчитывает на совпадение с интересами получателей. Кто-то действительно ждёт доставку, кому-то как раз нужно восстановить пароль. Целевой фишинг, spear phishing, подстраивают под человека или организацию. В письме могут появиться настоящий проект, знакомый подрядчик и детали договора.
Подробности из настоящего договора делают сообщение убедительнее, но право отправителя менять счёт для оплаты всё равно требуется подтвердить отдельно.
Смишинг и мессенджеры
Смишингом называют обман через SMS. В мессенджерах работают похожие приёмы, но канал удобнее назвать прямо. «Сообщение от ложного руководителя в Telegram» понятнее, чем ещё один термин без объяснения.
Короткий текст может подтолкнуть к быстрому решению. Уведомление об оплате или блокировке хочется открыть сразу. Особенно если оно пришло на телефон, которым человек постоянно подтверждает настоящие операции.
При просьбе войти или заплатить полезнее самостоятельно открыть приложение сервиса. В нём можно проверить состояние заказа или аккаунта, не используя присланную ссылку.
QR-фишинг
QR-код скрывает от беглого взгляда адрес перехода. Код на знакомом стенде или в документе с логотипом может вести на чужой сайт. Внешнее оформление страницы с кодом ничего не говорит о владельце адреса.
Само сканирование ещё не означает кражу данных. Для разбора последствий нужно знать, куда попал пользователь и что сделал дальше. Ввёл пароль, скачал файл, подтвердил платёж или сразу закрыл страницу.
Голосовой обман
Вишинг использует телефонный разговор или голосовую связь в корпоративном сервисе. Здесь можно сразу ответить на возражение, пояснить непонятный шаг и поторопить собеседника. Живое общение делает легенду гибкой.
Звонящий может знать имя, подразделение и название программы. Этого хватает для правдоподобного начала разговора, но недостаточно для получения кода или управления устройством. Проверять обращение следует через известную поддержку либо зарегистрированную заявку.
Знакомый голос тоже требует осторожности, особенно когда от Вас впервые просят существенную операцию. Важны содержание поручения и способ его подтверждения. Определять подделку исключительно на слух ненадёжно.
Легенда и обещание помощи
Претекстинг
Претекстинг объясняет, почему человек должен выполнить просьбу. Злоумышленник придумывает роль и обстоятельства. «Уточняем договор», «исправляем платёж», «восстанавливаем доступ» выглядят продолжением работы, пока не выясняется, кому достанутся деньги или права.
Такая легенда может развиваться в письме, звонке и при личном общении. Её устройство разобрано в статье о претекстинге.
Кви про кво
Quid pro quo буквально означает «услуга за услугу». В атаке помощь или выгоду предлагают в обмен на доступ, сведения или другое нужное действие. Например, ложный специалист обещает решить проблему после передачи кода.
Для защиты нужно разобраться с условием обмена. Что именно получит помощник и имеет ли он право это запрашивать? Если код подтверждает вход, передача даёт возможность войти в аккаунт. Обещание починить программу этого не меняет. Подробнее о таких ситуациях написано в отдельной статье.
Обратная социальная инженерия
В обратной схеме пользователь сам находит поддельного помощника. Ему показывают проблему и удобный путь решения. Например, рядом с сообщением об ошибке оказывается контакт «восстановления».
Человеку проще доверять разговору, который он начал сам, хотя найденный им номер мог заранее разместить атакующий. Проверку происхождения такого контакта разбираем в статье об обратной социальной инженерии.
Приманки и офис
При байтинге человека привлекают интересным файлом, обещанием выгоды или предметом, который хочется изучить. Подброшенную флешку часто называют «дорожным яблоком», поскольку расчёт строится на желании подключить найденный носитель и посмотреть его содержимое.
Дальнейший результат зависит от устройства, содержимого и действий пользователя. Автоматического заражения от любой флешки не происходит. Но проверять чужой носитель на рабочем месте всё равно плохая идея. Для этого нужен предусмотренный компанией порядок.
Tailgating означает проход следом за сотрудником в закрытую зону. Уверенный посетитель рассчитывает, что его примут за своего или постесняются остановить. Помогает обычная процедура приёма гостей, при которой каждый проход оформляется отдельно.
Подглядывание в экран, shoulder surfing, часто включают в те же подборки. Манипуляции в нём может вообще не быть. Зато оно напоминает, что сведения можно получить и без сложного разговора.
Шпаргалка по названиям
| Метод | Что означает | Пример для разбора | Что проверить |
|---|---|---|---|
| Email-фишинг | Обман через почту | Ложное уведомление о входе | Открыть сервис самостоятельно |
| Целевой фишинг | Подготовку под адресата | Письмо с деталями договора | Подтвердить новую операцию |
| Вишинг | Голосовой канал | Звонок от «поддержки» | Проверить заявку и специалиста |
| Смишинг | Обман через SMS | Уведомление о блокировке | Проверить аккаунт в приложении |
| Претекстинг | Вымышленную роль и повод | «Поставщик» меняет счёт | Подтвердить полномочия |
| Кви про кво | Помощь за нужное действие | Обещание ремонта за доступ | Разобраться с условием обмена |
| Обратная СИ | Обращение к ложному помощнику | Контакт рядом с ошибкой | Проверить источник контакта |
| Байтинг | Привлекательную приманку | Найденная флешка | Передать носитель на проверку |
| Tailgating | Проход за сотрудником | Посетитель без пропуска | Оформить доступ через принимающего |
Одна ситуация, несколько методов
Возьмём учебный пример. Сотрудник получает уведомление о проблеме с доступом. На указанной странице находит «службу восстановления», сам звонит и слышит предложение подключиться к компьютеру.
В этой ситуации уведомление сообщает о вымышленной проблеме и направляет сотрудника к подготовленному контакту. Он сам начинает разговор с ложным помощником, что создаёт обратную схему, а обещание ремонта за подключение добавляет кви про кво. Сама программа удалённого управления при этом может быть настоящей.
В такой ситуации полезно остановить подключение и проверить заявку через известную поддержку. Выбор одного-единственного названия атаки может подождать.
Что меняет искусственный интеллект
Сгенерированный текст бывает грамотным, а подделанный голос может напоминать знакомого человека. Поэтому ошибки и акцент перестают быть удобной опорой. Впрочем, и раньше аккуратно написанное письмо не гарантировало добрых намерений.
Нужно выяснить, кто разрешил перевод, зачем регистрируется новый способ входа и к какой заявке относится удалённая сессия. Красивое оформление и уверенный голос не дают ответов на эти вопросы.
Более подробная систематизация онлайн-атак на организации есть в нашей классификации и материале о её развитии. Рабочие меры собраны в памятке по защите.