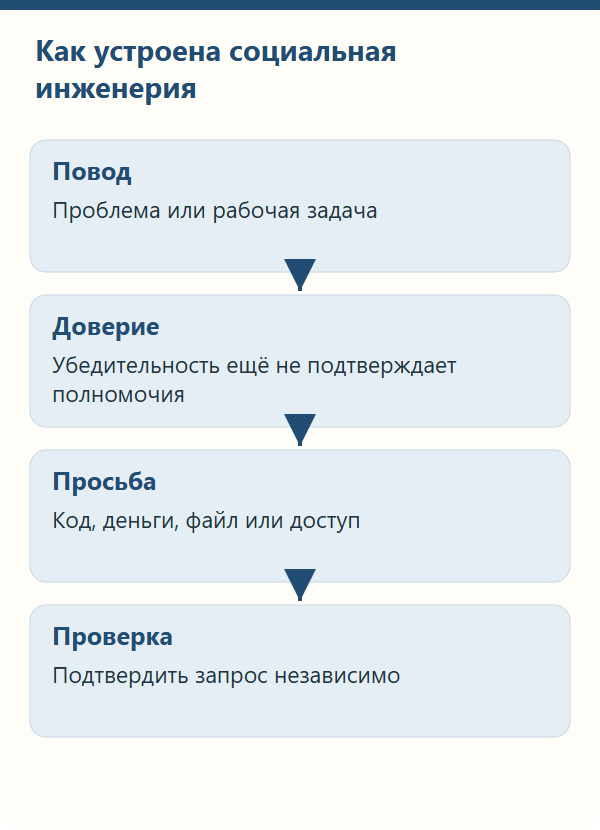
Злоумышленник может получить пароль, просто убедив владельца его сообщить. Для этого он придумывает правдоподобный повод, представляется подходящим человеком и подводит собеседника к действию, которое даст ему нужные сведения или доступ. Так устроена социальная инженерия, при которой получатель сам отправляет документ, переводит деньги или разрешает подключиться к компьютеру.
При этом просьба может выглядеть совершенно рабочей, поэтому сотрудник выполняет привычную операцию и замечает подмену уже после неё. Разберём, как злоумышленник использует знакомую ситуацию и на каком шаге его просьба требует проверки.
При чём здесь инженерия
В информационной безопасности социальной инженерией называют манипуляцию человеком ради информации, денег, доступа или другого выгодного атакующему действия. Австралийский государственный центр кибербезопасности приводит среди таких действий открытие вложений, переходы на поддельные сайты, раскрытие сведений и денежные переводы. Связаться с человеком могут по почте, телефону, в соцсети или мессенджере.
Представим, что бухгалтер получил новые реквизиты поставщика, с которым давно работает. В письме есть настоящий номер договора и привычная подпись, поэтому замена счёта в платёжном поручении выглядит обычной операцией. На это впечатление и рассчитывает мошенник.
Для подготовки такого письма иногда хватает старого документа или переписки, из которых можно взять убедительные подробности. Номер договора помогает расположить получателя к просьбе, хотя право отправителя распоряжаться деньгами по нему установить нельзя.
Слова «социнженерия» и «социальный инжиниринг» обычно употребляют в том же значении. У социальной инженерии есть и другое значение, связанное с проектированием общественных процессов. К нашей теме оно отношения не имеет.
С чего начинается обман
Хороший повод редко выглядит экзотическим. Согласовать счёт, посмотреть резюме, восстановить доступ, получить посылку. Вся эта повседневная работа удобна для злоумышленника именно своей привычностью.
Перед целевой атакой он может изучить сайт компании, выступления сотрудников, вакансии и публикации подрядчиков. Из этих мелочей складывается контекст. Получатель видит знакомую систему, фамилию коллеги, название проекта и тратит меньше времени на проверку.
Массовая рассылка может обойтись без подробного досье. Уведомление о доставке совпадёт с ожиданиями тех, кто действительно ждёт посылку, и часть получателей воспримет его как сообщение о своём заказе.
Кто обращается
Ложную роль выбирают под просьбу. Смену реквизитов объясняет поставщик, установку программы предлагает поддержка, срочный документ запрашивает руководитель. Когда роль и поручение совпадают, у адресата меньше поводов удивляться.
Убедительность складывается из деталей. У письма может быть обычная подпись, у звонящего спокойный голос, у сообщения в чате фотография начальника. Ничего из этого не устанавливает личность собеседника. Даже настоящее письмо из захваченной почты остаётся удобным инструментом обмана.
В многоэтапной схеме первая просьба может быть безобидной. Собеседник уточняет время, задаёт вопрос или ссылается на прошлый разговор, а к деньгам или доступу переходит, когда переписка уже кажется знакомой. Существенное поручение всё равно потребуется подтвердить, даже если до него Вы успели обменяться несколькими сообщениями.
Что предлагают сделать
От оформления сообщения полезно перейти к самой просьбе и выяснить, что предлагают сделать. Ввод пароля, подтверждение входа, отправка файла или разрешение удалённой сессии имеют конкретные последствия, которые могут остаться незаметными за привычной подписью.
Одна уступка может открыть несколько следующих возможностей. Чужой доступ к почте позволяет читать договоры и обращаться к коллегам. Удалённая сессия даёт возможность работать в уже открытых приложениях. Дальнейший ущерб зависит от прав пользователя и ограничений внутри компании.
Почему люди соглашаются
Атакующий использует нормальное стремление сотрудника выполнить работу, будь то помощь клиенту, отправка отчёта или закрытие заявки. Если просьба вписывается в такую задачу, её легче принять без дополнительных вопросов.
Когда собеседник торопит или ссылается на свою должность, получателю труднее сделать паузу для проверки. Угроза отключить доступ добавляет причину согласиться, особенно если человек уже занят и хочет поскорее вернуться к работе.
При этом настоящий руководитель тоже торопится, а настоящая поддержка действительно помогает с доступом. Искать мошенника по одному признаку бесполезно. Проверка нужна там, где просьба затрагивает деньги, секреты, права или запуск неизвестной программы.
Объяснять всё доверчивостью сотрудника удобно, но мало полезно. Если бухгалтеру разрешено менять реквизиты по одному письму, а контакты поддержки приходится искать в интернете, компания заметно облегчает задачу атакующему. Безопасное действие должно быть доступно в обычном рабочем процессе.
Где можно встретить такую атаку
| Канал | Пример вымышленной ситуации | Чего добиваются | Где проверить просьбу |
|---|---|---|---|
| Почта | Поставщик сообщает о новом счёте | Перевести деньги | По сохранённому контакту поставщика |
| Телефон | Поддержка восстанавливает доступ | Получить код или подключение | Через известную поддержку и заявку |
| Мессенджер | Руководитель срочно просит документ | Получить рабочие сведения | По известному рабочему контакту |
| Сайт | Для просмотра файла предлагают снова войти | Получить данные аккаунта | В самостоятельно открытом сервисе |
| Офис | Посетитель забыл пропуск | Попасть в закрытую зону | Через сотрудника, принимающего посетителей |
Каналы легко соединяются. Письмо создаёт повод, звонок помогает уговорить, страница принимает данные. Поэтому фишинг, вишинг и претекстинг могут оказаться частями одной истории. Их различия разобраны в статье о методах социальной инженерии.
Кто такой социальный инженер
Так можно назвать преступника, который обманом получает доступ, и специалиста, проверяющего защиту организации по договору. Приёмы могут пересекаться, а условия работы различаются принципиально.
У согласованной проверки есть разрешение, цель, допустимые действия и ответственные. Например, можно проверить, сообщил ли сотрудник об учебном письме, не сохраняя его настоящий пароль. Если же исполнитель собирает любые секреты и продолжает работу за пределами договорённостей, слово «пентест» его действия не оправдывает.
Поэтому в программе обучения стоит смотреть на содержание. Подготовка специалистов по проверкам, обучение сотрудников защите и общая психология общения решают разные задачи.
Где заканчивается социальная инженерия
Автоматическая эксплуатация уязвимости без участия человека относится к техническим атакам. В социальной инженерии нужен человеческий этап. Пользователя обманули и добились действия, которое помогло атакующему.
Оба способа могут работать вместе. Человек открывает присланный файл, затем срабатывает уязвимость приложения. Обновление программы закрывает технический путь, а проверка неожиданного документа помогает остановиться до открытия.
Сбор открытых сведений, OSINT, тоже сам по себе ничего не говорит об атаке. Этим занимаются журналисты, исследователи, рекрутеры и специалисты ИБ. Для злоумышленника собранные сведения становятся материалом для легенды.
Фишинг входит в социальную инженерию, но не охватывает её целиком. Чтобы обмануть охранника или выведать сведения по телефону, поддельная страница не нужна. Подробное сравнение есть в отдельной статье.
Проверка, которая действительно помогает
Если неожиданная просьба затрагивает деньги или доступ, остановите действие и свяжитесь с человеком через известный контакт. Подтвердите само поручение. Того, что такой сотрудник действительно работает в компании, недостаточно.
Перезвонить по номеру из подозрительного сообщения означает остаться внутри той же схемы. Ответить в захваченную переписку с вопросом «Вы точно меняете счёт?» тоже мало полезно. Нужен контакт, которому Вы доверяли до этого обращения.
Для подробного разбора онлайн-атак на организации пригодится наша классификация векторов социальной инженерии. Рабочие проверки для сотрудников, поддержки и финансового отдела собраны в памятке по защите.