Поддельная страница входа, звонок из «поддержки» и посетитель без пропуска могут решать одну задачу. Добиться действия, на которое у постороннего нет права. Но называть все три случая почтовым фишингом было бы странно.
Социальная инженерия охватывает обман и манипуляцию людьми. Фишинг входит в эту область и использует обманные сообщения и ресурсы. Разберём, где проходит различие и почему оно полезно для защиты.
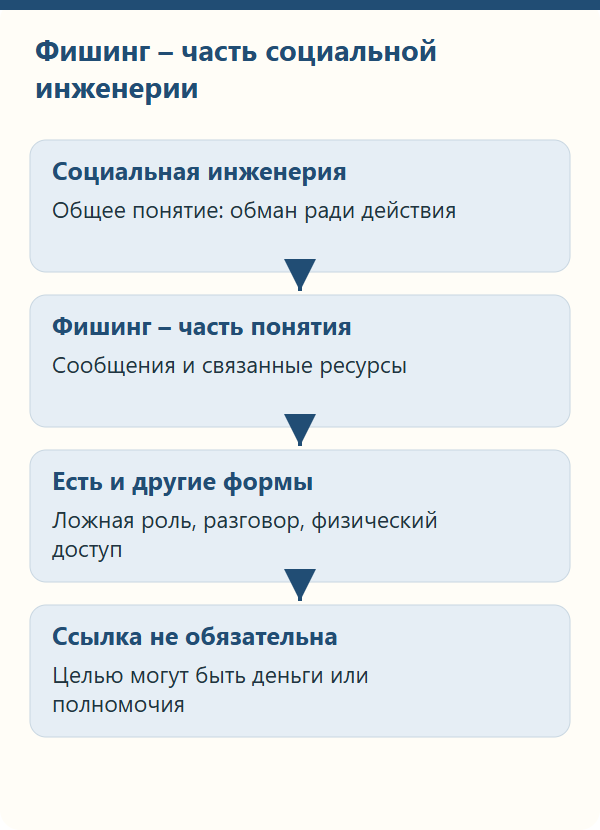
Общее и частное
В социальной инженерии атакующий создаёт убедительную ситуацию. Он может представиться сотрудником поддержки, сослаться на знакомого руководителя или предложить помощь. Затем следует просьба передать сведения, заплатить, открыть файл или предоставить доступ.
Фишинг связывает такой обман с сообщением и его продолжением. Это может быть ссылка, вложение, поддельная страница либо просьба ответить. CISA описывает использование сообщений и сайтов для получения сведений под видом доверенного источника среди фишинговых угроз.
У слова есть узкое и широкое употребление. В первом случае обычно говорят о почтовой атаке. Во втором к фишингу относят похожие схемы через SMS, мессенджеры и другие каналы. При разборе полезнее назвать канал прямо, чем долго выяснять, какой вариант термина выбрал автор.
Например, «сотрудник получил SMS с поддельным входом» объясняет ситуацию без спора о классификации. Сразу понятно, где появился запрос и какое действие предложили выполнить.
Различия в таблице
| Вопрос | Социальная инженерия | Фишинг |
|---|---|---|
| Что описывает | Обман человека ради нужного действия | Один из способов такого обмана |
| Где происходит | В письме, звонке, чате, на сайте, при личном общении | В сообщениях и связанных ресурсах; охват термина различается |
| Нужна ли ссылка | Нет | Тоже нет, просьба может быть в тексте письма |
| Обязательно ли крадут пароль | Нет | Нет, возможны платёж, файл или разрешение |
| Возможен ли живой разговор | Да | Может продолжать начатую сообщением схему |
| Что проверить | Полномочия и содержание просьбы | Также источник сообщения, адрес и путь входа |
Если письмо от ложной поддержки ведёт на поддельную страницу, присутствуют оба понятия. Фишинг объясняет способ доставки обмана, а социальная инженерия его человеческий механизм.
Три ситуации без почтового письма
Например, посетитель просит придержать дверь, объясняя, что пропуск остался на столе и его уже ждут коллеги. Если он выдумал историю ради доступа в закрытую зону, это социальная инженерия, для которой не понадобилось почтовое сообщение.
В другом учебном примере собеседник по телефону представляется коллегой и постепенно выясняет внутренние сведения. Такой разговор относят к вишингу или телефонной социальной инженерии, и проверить его средствами почтовой защиты не получится.
Ложный специалист также может пообещать ремонт программы в обмен на удалённую сессию. В таком разговоре работают вымышленная роль и условие услуги, даже если пользователь не получил ни письма, ни ссылки.
Во всех трёх примерах проверка зависит от операции. Дверь открывается по правилам доступа, сведения передаются уполномоченному получателю, подключение подтверждается через поддержку. Совета «не нажимать на ссылки» для этого мало.
Что могут получить через фишинг
За привычным примером с кражей логина и пароля легко забыть об остальных целях. Письмо может содержать подменённые реквизиты или опасное вложение, а страница запрашивать разрешение приложению, поэтому действия получателя нужно разбирать отдельно.
Открытие ссылки, ввод пароля и выдача прав происходят на разных этапах, и объединять их словом «попался» при расследовании неудобно. По такому описанию непонятно, что атакующий уже успел получить.
Если пользователь скачал файл, потребуется выяснить, запускал ли он его. Если ввёл код, нужно понять, какую операцию тот подтверждал. Если отправил деньги, первыми станут банк и финансовое подразделение. Общий ярлык атаки этих вопросов не снимает.
На обучении стоит разбирать и подозрительные признаки сообщения, и то, какого действия добивались от адресата. Тогда участник сможет объяснить последствия операции, даже если не заметит необычный адрес.
Вишинг, смишинг и остальные названия
Вишинг указывает на голосовой канал, смишинг на SMS. Целевой фишинг говорит о подготовке под адресата. Претекстинг описывает вымышленную роль и повод. Кви про кво добавляет обещание услуги за действие.
В одной схеме могут сочетаться сообщение, звонок и обещание ремонта за доступ. Когда меняется канал, привычная проверка интерфейса перестаёт помогать, хотя требование атакующего остаётся тем же.
Для подробного сравнения пригодится разбор методов социальной инженерии. В нём названия распределены по тому, какую часть атаки они описывают.
Что это меняет в защите
Почтовый шлюз способен остановить часть сообщений. Если письмо прошло или просьба пришла по другому каналу, человеку нужен способ проверить операцию. Известный контакт, зарегистрированная заявка, подтверждение реквизитов и ограничения прав решают свои участки задачи.
Устойчивая к фишингу аутентификация затрудняет вход через поддельную страницу. На платёж по ложному письму она не распространяется. Разрешение работать в уже открытой сессии тоже потребует отдельных правил.
Грамотный текст, правильный логотип и настоящая программа могут встретиться в мошеннической схеме одновременно. Подлинность одного элемента не устанавливает законность всего поручения.
Проверьте себя на примерах
| Ситуация | Как её разобрать |
|---|---|
| Письмо ведёт на ложный вход от имени поддержки | Фишинг внутри социальной инженерии |
| Посетитель с вымышленной историей просится в закрытую зону | Социальная инженерия при физическом доступе |
| Программа сама использует уязвимость без действий пользователя | Техническая атака; человеческого обмана в описании нет |
| Настоящее приложение просит подтверждение, а звонящий торопит его одобрить | Уведомление подлинное, повод для действия может быть ложным |
Последний пример особенно удобен для обсуждения MFA. Сначала выясняют, кто начал вход. Только потом решают, нужно ли его подтверждать.
Общее устройство обмана разобрано в статье «Что такое социальная инженерия», практические действия в памятке по защите. Для занятий можно взять реальные случаи, где известны и человеческий этап, и результат.